Welke rechtsgrond heb je?
Volgens de Gegevensbeschermingsautoriteit (GBA) is de werkgever in principe bij voorbaat bevoegd om gegevens van werknemers te verwerken om zijn rechten en plichten uit het arbeidsrecht te vervullen: contractuele noodzaak, wettelijke noodzaak en bedrijfsbelang.[1] Die drie gronden staan in artikel 6 van de AVG.[2]
Waar een registratieplicht vandaag al bestaat, zoals bij glijdende uurroosters of voor afwijkingen bij deeltijdse werknemers, verwerk je de tijden omdat de wet het vraagt.[6][7]
Toestemming is in een arbeidsrelatie een zwakke basis. Voor biometrie wijst de GBA er uitdrukkelijk op dat toestemming door de gezagsverhouding geen geldige grond is en dat een duidelijke wettelijke basis nodig is.[5]
Je werknemers informeren
Werknemers moeten weten dat hun gegevens verwerkt worden en voor welk doel, op het moment dat je ze verzamelt, dus bij het sluiten van de arbeidsovereenkomst.[1] Artikel 13 van de AVG somt op wat die informatie bevat, onder meer het doel, de rechtsgrond, de bewaartermijn en de rechten van de betrokkene.[2]
Gebruik je een toegangsbadge ook om aankomst- en vertrektijden te registreren, dan moet je je werknemers daarover informeren.[3] Het arbeidsreglement is een logische plek om te beschrijven hoe je de arbeidstijd meet en controleert.
Wie ziet wat?
De AVG vraagt dat je niet meer gegevens verwerkt dan nodig,[2] en de GBA past het evenredigheidsbeginsel toe op toezicht op werknemers.[1] In Klox hangt wat iemand ziet af van zijn rol:
| Rol | Ziet | Mag |
|---|---|---|
| Werknemer | Alleen zijn eigen registraties en correcties | In- en uitklokken, pauzes, zijn eigen uren exporteren, een correctie vragen |
| Manager | De werknemers van zijn afdeling en onderliggende afdelingen, zodra afdelingen een verantwoordelijke hebben; anders alle werknemers. In de auditlog alleen zijn eigen acties | Correcties en ontbrekende klokacties registreren met reden, correctie-aanvragen afhandelen, exporteren |
| HR | Alle werknemers, hun registraties en de auditlog | Lezen en exporteren; geen correcties of klokacties registreren |
| Zaakvoerder | Alle werknemers, registraties en de auditlog, als enige met de IP-adressen | Alles, ook instellingen, facturatie en de verwerkersovereenkomst |
Elke correctie, export en automatische uitklok komt in de auditlog met tijdstip, actie en auteur. Klox legt daar ook het IP-adres en de browser vast als beveiligingsspoor; de webapp toont die aan niemand, en de API geeft het IP-adres alleen aan de zaakvoerder.
Het inzagerecht van de werknemer
Elke werknemer heeft recht op inzage in en een kopie van zijn persoonsgegevens.[2] Bij glijdende uurroosters moet de werknemer het systeem van tijdsopvolging bovendien kunnen raadplegen,[6] en ook een systeem van tijdsopvolging voor deeltijdse werknemers moet raadpleegbaar zijn voor de betrokken werknemers.[7]
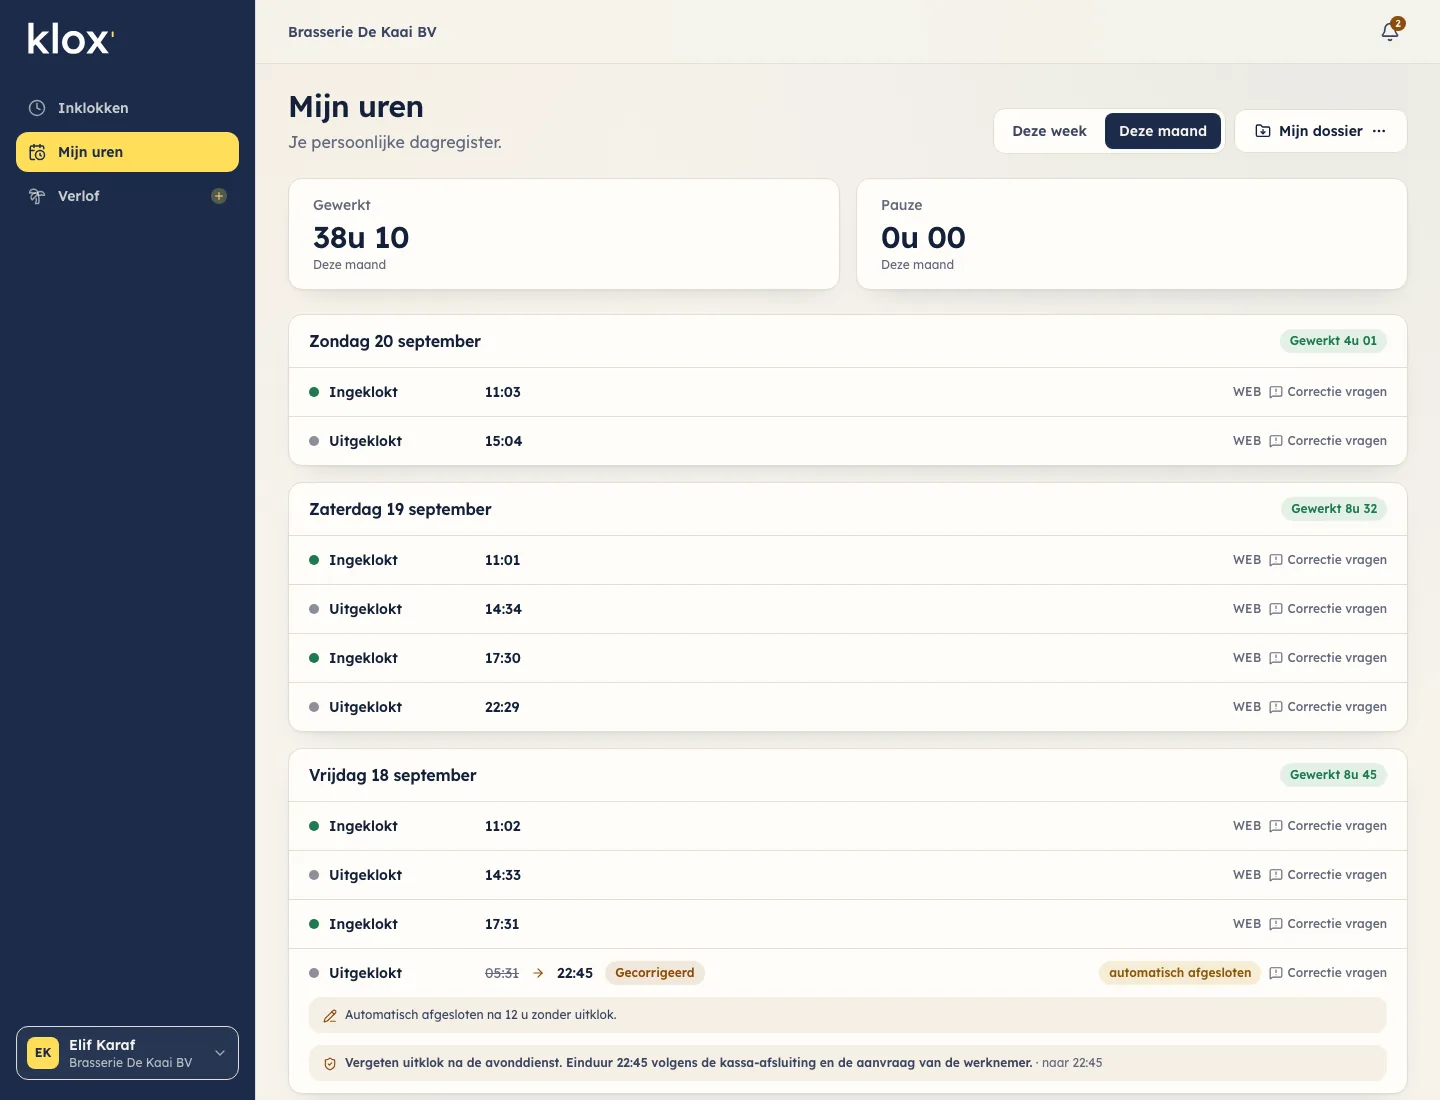
In Klox ziet de werknemer onder "Mijn uren" dezelfde registraties en correcties als de werkgever, met de reden van elke correctie. Via "Mijn dossier" exporteert hij zijn eigen uren als PDF of CSV. Klopt er iets niet, dan vraagt hij vanuit datzelfde scherm een correctie aan.
Locatiegegevens en biometrie
Voor geolocatie van werknemers bestaat geen specifieke regelgeving. De GBA behandelt ze onder de AVG, artikel 8 van het EVRM en artikel 22 van de Grondwet, en noemt een permanente controle met systematische uitlezing in principe disproportioneel. Die GBA-pagina gaat over geolocatie in voertuigen, niet over inklokken met een smartphone.[4]
Biometrie, zoals een vingerafdruk of gezichtsherkenning, is een bijzondere categorie van persoonsgegevens. Een biometrisch sjabloon wordt bij voorkeur alleen door de werknemer zelf bewaard, en een centrale databank enkel uitzonderlijk.[5]
Wat de regel zegt
Wat Klox doet
Hoe lang bewaar je de gegevens?
De AVG vraagt om persoonsgegevens niet langer te bewaren dan nodig voor het doel.[2] Er is geen algemene wettelijke bewaartermijn voor tijdsregistratie: die hangt af van de regeling. Bij glijdende uurroosters is het vijf jaar na afloop van de dag waarop de gegevens betrekking hebben,[6] voor afwijkingen bij deeltijdse werknemers ook vijf jaar.[7]
Wat de regel zegt
Wat Klox doet
Verwerkersovereenkomst en EU-hosting
Voor de gegevens van je werknemers ben jij als werkgever de verwerkingsverantwoordelijke. De leverancier van je tijdsregistratie is verwerker, en artikel 28 van de AVG vraagt een overeenkomst die vastlegt hoe hij met die gegevens omgaat.[2]
Bij Klox zit de verwerkersovereenkomst standaard in elk abonnement. De applicatie en de database draaien bij Hostinger, in een datacenter in Frankfurt (Duitsland). De overeenkomst somt ook de andere subverwerkers op: Brevo voor e-mail en Mollie voor betalingen. Cloudflare is enkel de DNS-provider: het verkeer loopt er niet door, en het verwerkt geen inhoud van de dienst en geen persoonsgegevens van werknemers. Voor de gegevens van bezoekers en accounthouders, waarvoor Klox zelf verantwoordelijk is, geldt het privacybeleid.
Checklist voor de werkgever
1. Bepaal doel en rechtsgrond
Waarom registreer je de tijd: een bestaande wettelijke plicht, de uitvoering van de overeenkomst, of je bedrijfsbelang? Schrijf het op.2. Informeer je werknemers vooraf
Bij het sluiten van de overeenkomst, en in je arbeidsreglement: wat je registreert, waarom, hoe lang en wie het ziet.3. Beperk wie toegang heeft
Geef leidinggevenden alleen toegang tot hun eigen team, en HR alleen leesrechten als dat volstaat.4. Verzamel niet meer dan nodig
Tijdstippen en correcties volstaan voor tijdsregistratie. Locatie en biometrie vragen een aparte, sterke rechtvaardiging.5. Regel inzage en bewaring
De werknemer moet zijn eigen gegevens kunnen zien en krijgen. Leg per regeling de bewaartermijn vast.6. Sluit een verwerkersovereenkomst
Met elke leverancier die de gegevens voor jou verwerkt, en controleer waar de gegevens staan.
Welke registratieplichten vandaag al gelden en wat er voor 2027 aangekondigd is, lees je op tijdsregistratie verplicht in 2027?
Bronnen
- [1]Verwerking van persoonsgegevens van de werknemers, Gegevensbeschermingsautoriteit, geraadpleegd op 22/09/2026
- [2]Algemene verordening gegevensbescherming (AVG), verordening (EU) 2016/679, EUR-Lex, geraadpleegd op 22/09/2026
- [3]Identificatie en controle van het personeel, Gegevensbeschermingsautoriteit, geraadpleegd op 22/09/2026
- [4]Geolocalisatie, Gegevensbeschermingsautoriteit, geraadpleegd op 22/09/2026
- [5]Biometrie op de werkplek, Gegevensbeschermingsautoriteit, geraadpleegd op 22/09/2026
- [6]Arbeidswet van 16 maart 1971, artikel 20ter, §5 (glijdende uurroosters), Justel, Belgisch Staatsblad, geraadpleegd op 22/09/2026
- [7]Toezicht op de prestaties van de deeltijdse werknemers, FOD Werkgelegenheid, Arbeid en Sociaal Overleg, geraadpleegd op 22/09/2026
Verder lezen
- Tijdsregistratie verplicht in 2027?De stand van de aangekondigde algemene plicht, met primaire bronnen.
- VerwerkersovereenkomstHoe Klox als verwerker met de gegevens van je werknemers omgaat.
- BeveiligingHoe Klox de registraties technisch beschermt.
- PrivacybeleidDe gegevens waarvoor Klox zelf verantwoordelijk is.
Zien hoe Klox dit voor jouw team regelt?
Probeer het veertien dagen gratis met je eigen team, zonder betaalgegevens. Je account staat er in een paar minuten.